Gouvernance IA · PME & ETI européennes
Voyez où l’IA circule dans votre organisation.
SiyadAI transforme les signaux d’usage de l’IA — extension navigateur, journaux de proxy ou déclarations — en inventaire gouvernable, décisions de risque et preuves exploitables.
Aucun prompt, aucun contenu, aucun fichier métier
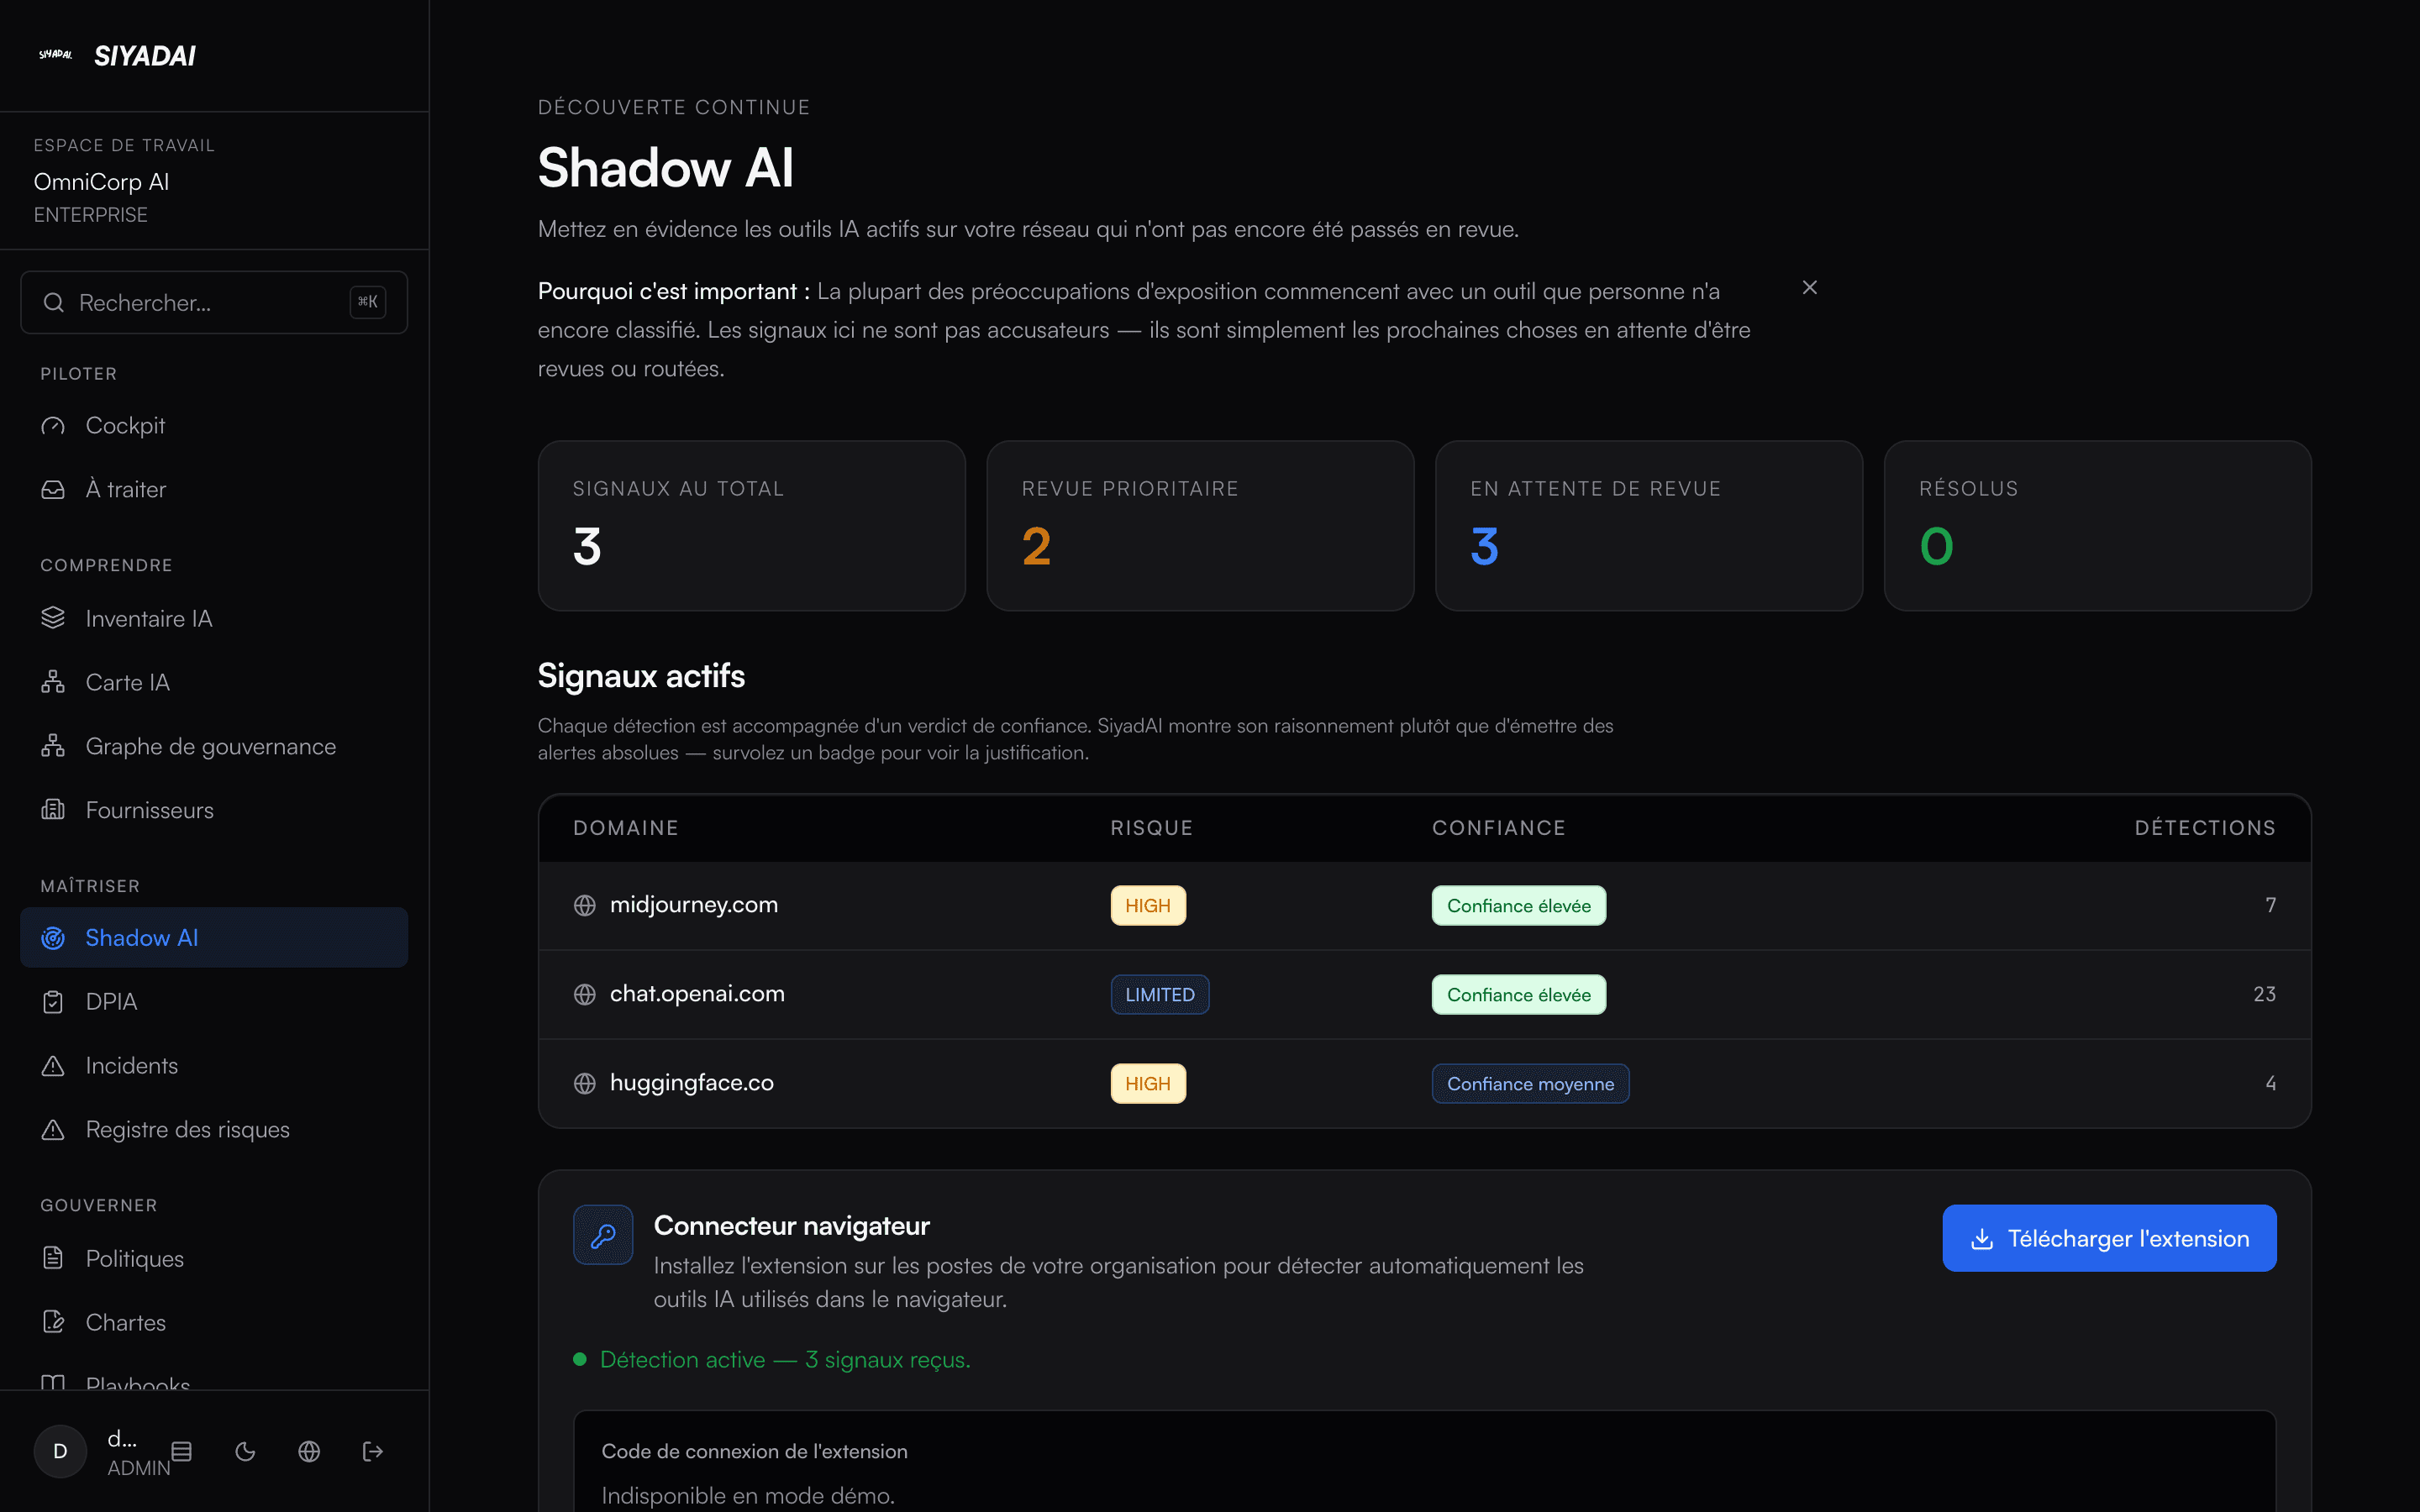
Commencez avec les signaux que vous avez déjà.
Trois façons d’alimenter le registre. Aucune ne demande de changer votre infrastructure.
Extension navigateur
Détecte les outils d’IA ouverts dans le navigateur, par nom de domaine. Ni prompt, ni réponse, ni contenu.
Chrome et Edge
Journaux de proxy
Vous exportez un CSV depuis votre proxy ou votre passerelle. Le fichier est lu sur votre poste ; seuls des compteurs par domaine sont transmis.
Import CSV, analyse locale
Déclarations
Les équipes déclarent les outils qu’elles utilisent, et le registre les reçoit au même endroit que le reste.
Sans limite de déclarants
SiyadAI ne se connecte pas à votre proxy : vous exportez, vous importez. Aucun connecteur natif n’est proposé aujourd’hui.
Votre infrastructure détecte. SiyadAI gouverne.
Un proxy produit un signal. Une extension observe un usage. Un collaborateur déclare un outil.
Aucun des trois ne répond aux questions qu’un contrôle pose.
Ce qu’un signal ne dit pas
- Quel outil, exactement ?
- Pour quel usage métier ?
- Qui en est responsable ?
- Quelles données sont concernées ?
- Quel niveau de risque ?
- Quelle décision a été prise ?
- Quelle action en a découlé ?
- Quelle preuve en reste-t-il ?
SiyadAI transforme le signal en gouvernance.
Du signal à la preuve, sans rupture.
Six temps. Chacun laisse une trace datée, et chacun existe dans le produit aujourd’hui.
- 1
Signal
Extension, journaux de proxy ou déclaration : un usage apparaît.
- 2
Inventaire
L’usage entre au registre des systèmes d’IA, avec sa source et sa date.
- 3
Qualification
Rôle, finalité, données concernées, classification au regard de l’AI Act.
- 4
Décision
Autoriser, encadrer ou refuser — avec un responsable nommé et un motif écrit.
- 5
Action
La décision devient une tâche assignée, avec une échéance et un suivi.
- 6
Preuve
Evidence Pack scellé et horodaté, vérifiable sans compte SiyadAI.
Un domaine détecté n’est pas encore un risque.
Entre le signal brut et une décision défendable, il y a six pas. La plupart des outils s’arrêtent au premier.
- Domaine observé
- Outil identifié
- Usage qualifié
- Propriétaire nommé
- Décision écrite
- Suivi dans le temps
La règle qui évite le faux confort
Un outil reconnu entre au registre en « à qualifier » — jamais en « conforme ». L’AI Act classe un système par son usage, et cet usage, vous seul le connaissez.
Les domaines que le catalogue ne reconnaît pas
Ils ne sont pas comptés comme de l’IA : rien ne permet de l’affirmer à partir d’un nom de domaine. Ils vous sont montrés avec leur volume, et vous tranchez — ignorer, suivre comme usage à qualifier, ou les signaler pour examen.
Gouverner les usages de l’IA. Pas les contenus de vos équipes.
Un export de proxy contient des identifiants, des adresses IP et des URL complètes. Il est lu sur votre poste, ligne par ligne, et n’en sort pas.
Ce qui ne part jamais
- Les prompts et les réponses
- Le contenu des fichiers
- Les URL complètes, chemins et paramètres
- Les adresses IP
- Les identifiants d’utilisateur
Ce qui est transmis
- Le nom de domaine reconnu au catalogue
- Le nombre de requêtes
- La première et la dernière date observées
- La source du signal
64 Mo de journaux analysés sur le poste. 1,7 Ko transmis.
Exemple mesuré sur 500 000 lignes et 12 outils d’IA distincts. Ce qui est transmis dépend du nombre d’outils reconnus, pas de la taille du fichier.
- Hébergement & traitement UEApplication, API et base de données en Union européenne
- Outillé pour l’AI ActRegistre, classification, preuves datées
- Signal minimalNoms de domaine — jamais vos prompts
- Isolation par organisationMFA, RBAC, journal d’audit complet
N’auditez pas vos fuites de données avec un outil qui fait fuiter vos données.
Beaucoup d’organisations vérifient l’usage d’IA américaines… avec des outils qui analysent leurs contenus hors d’Europe.
L’approche courante
Analyse de journaux et de contenus via des serveurs hors UE. Vos flux d’IA quittent l’Europe pour être audités.
SiyadAI
Extension à signal minimal : noms de domaine uniquement, jamais vos prompts ni vos contenus. Les journaux importés sont analysés sur votre poste — seuls des compteurs par domaine sont transmis.
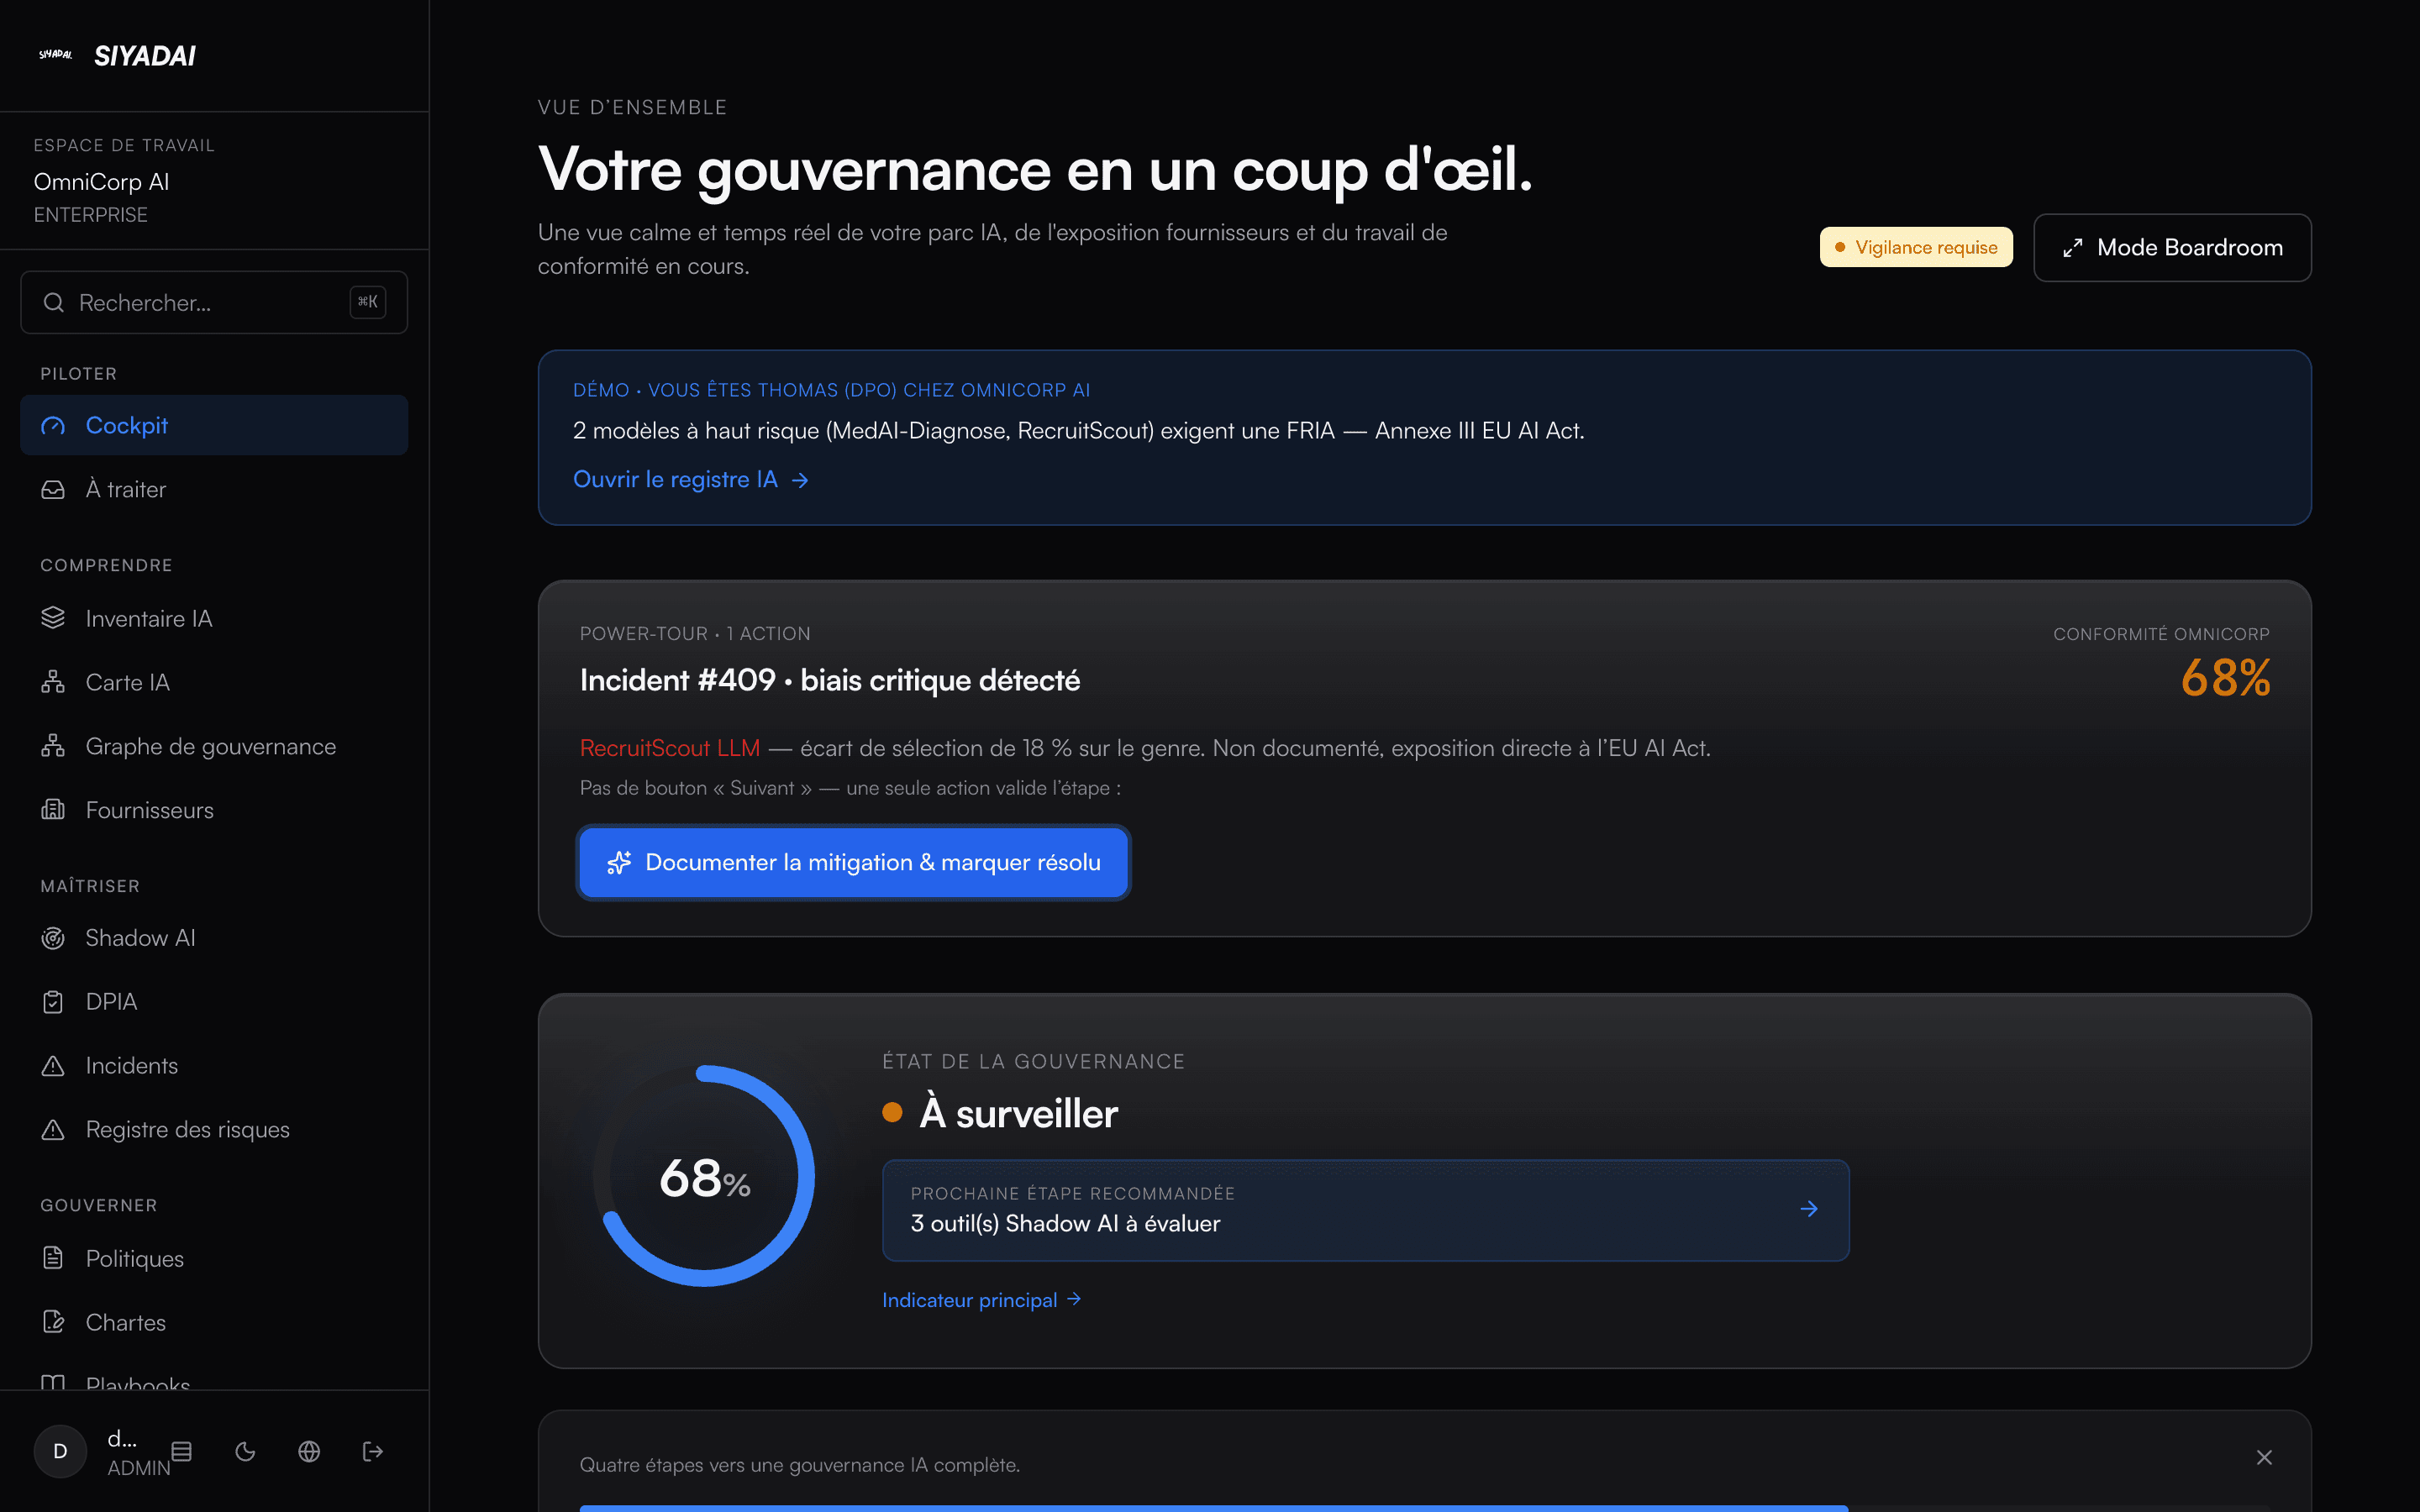
Voici ce que vous voyez, dès le premier jour.
Pas une promesse : l’interface réelle, avec les données d’un parc IA type. Ouvrez la démo pour la parcourir vous-même.
Conformité OmniCorp
68%
Vigilance requiseMedAI-Diagnose v2.4
Aide au diagnostic médical
RecruitScout LLM
Tri et scoring de candidatures
OmniChat Support
Chatbot de support client
CodeHelper Copilot
Assistant de code interne
Chaque système classé, daté et justifié — la pièce qu’un auditeur réclame.
Noms de domaine uniquement — jamais vos prompts ni vos contenus.
Incident #409
RecruitScout LLM — écart de sélection de 18 % sur le genre.
La posture se met à jour immédiatement — et la décision reste tracée.
Conçu pour les organisations qui veulent garder la maîtrise de leur IA
Sécurité
- Données hébergées en UE, chiffrées, isolées par organisation.
- MFA, RBAC par rôle, journal d’audit complet.
Conformité
- Conçu pour le cadre RGPD et l’EU AI Act.
- Evidence Pack, briefs signés, exports vérifiables.
Contrôle
- Vous gardez la maîtrise de vos données et de vos accès.
- Aucune installation pour la démo, sans engagement.
Quel est votre score d’exposition au Shadow AI ?
Quatre questions. Une estimation immédiate du nombre d’outils d’IA qui échappent à votre gouvernance.
La détection commence dans le navigateur.
L’extension reconnaît les outils d’IA que vos équipes ouvrent — par nom de domaine, jamais le contenu de vos prompts . Installée en 60 secondes, elle alimente votre registre en continu.
Examinée par Google · Chrome et Edge · Aucun compte requis
Le coût de ne rien faire.
Chaque mois sans visibilité est un mois de données qui sortent et de preuves qui manquent.
Le marché est rempli de registres IA.
Pas de responsables gouvernance virtuels.
AIGO compose chaque semaine votre brief de gouvernance — déterministe, reproductible, scellé SHA-256 — et le livre à votre DPO par email et en PDF prêt pour le comité de direction.
Brief de gouvernance — semaine 29
sha256 9f2c4e7a1b8d3f60c5a94e2b7d18f0a3c6e5b492d7a1c8f3e0b6d245a9c71e8f
· exemple
Chaque brief est vérifiable publiquement, sans compte — voir comment la vérification fonctionne.
Surveille
Parc IA, fournisseurs et détections Shadow AI, en continu.
Détecte
Risques hiérarchisés : AIPD manquantes, incidents, alertes réglementaires.
Documente
Brief hebdomadaire horodaté et scellé, journal d’audit complet.
Recommande
Plans d’action 30 et 90 jours, classés par impact.
Prépare l’audit
Synthèse AI Act / RGPD et Evidence Packs vérifiables.
Conçu pour le cadre réglementaire européen
Règlement IA (AI Act)
Aligné sur les échéances 2025-2027
RGPD · CNIL
Registres, AIPD, droits des personnes
Hébergement UE
Données hébergées et traitées en UE
EUR-Lex · veille
Textes suivis en continu
Pensé pour les secteurs régulés : Finance & Assurance · Santé · ESN & Conseil · Industrie · Secteur public
Sécurité de niveau entreprise
- Isolation par organisation (RLS)
- MFA TOTP
- RBAC · Admin / DPO / CISO
- Journal d’audit complet
- Sauvegardes chiffrées hors fournisseur
- Exports vérifiables (QR)
Complète votre infrastructure, ne la remplace pas
Votre proxy détecte, votre SIEM collecte, votre registre documente. SiyadAI relie les signaux, les décisions et les preuves. SSO Entra ID et tickets ITSM sont branchés ; les journaux, eux, s’exportent depuis vos outils et s’importent ici.
Un tarif pour chaque maturité.
Le prix d’un poste de gouvernance, le travail d’une équipe. L’audit Shadow AI de 14 jours est gratuit ; les forfaits couvrent la gouvernance complète.
Programme Fondateurs — 10 places · tarif bloqué 24 mois, onboarding fondateur, influence roadmap →Starter
Votre Governance Officer, à temps partiel
490 €/ mois HT
soit 5 880 €/an — ou 4 900 €/an en annuel
- Découvrez tous les outils d’IA réellement utilisés dans vos équipes
- Sachez lesquels présentent un risque, sans être expert du sujet
- Constituez le registre IA opposable que réclame l’AI Act
- Présentez un premier état des lieux à votre direction en une semaine
- Arrêtez de suivre vos usages IA dans un tableur
- Registre IA 20 systèmes avec scoring automatique
Business
Le plus choisiVotre Governance Officer, à temps plein
990 €/ mois HT
soit 11 880 €/an — ou 9 900 €/an en annuel
- Votre conformité AI Act se documente en continu, sans que vous y pensiez
- Sortez une preuve d’audit signée et horodatée à la demande, en un clic
- Vos risques sont priorisés et assignés automatiquement, sans comité
- Chaque décision IA est tracée, justifiée et opposable
- Répondez à un régulateur ou à un client grand compte en heures, pas en semaines
- Systèmes et fournisseurs illimités
Enterprise
Une équipe gouvernance pour tout le groupe
À partir de 2 400 €/ mois HT
multi-entités · SSO · SLA contractuel
- Pilotez la conformité IA de toutes vos entités depuis une vue consolidée
- Mesurez l’impact d’un changement fournisseur avant qu’il ne devienne un incident
- Appliquez vos propres règles de gouvernance, pas celles d’un éditeur
- Laissez à chaque entité son autonomie, donnez au groupe sa visibilité
- Passez vos audits groupe avec une chaîne de preuve unique et vérifiable
- Un AIGO par entité + consolidation groupe
Tarifs HT · hébergement 100 % UE · 2 mois offerts en annuel · engagement 12 mois ou flexible (+20 %). Découverte : un audit Shadow AI de 14 jours, sans carte — scan Shadow AI, 5 systèmes, déclarations illimitées. Au terme, l’espace passe en lecture seule : vos données restent accessibles et exportables. Voir le détail des forfaits →
Voyez SiyadAI sur votre périmètre.
Voyez SiyadAI sur votre périmètre.
- Audit d’exposition Shadow AI
- Démo Gateway + Evidence Pack
- Plan de mise en conformité AI Act
- Aucune installation requise pour la démo
- Vos données restent chez vous
- Pas d’engagement, pas de carte bancaire
- Réponse sous 24 h ouvrées
Les questions que pose votre RSSI.
Tout ce qu’un décideur sécurité veut savoir avant de déployer.
Hébergement en Union européenne : base de données et calcul en région UE, sauvegardes chiffrées en France. Resend, Sentry, Stripe et Upstash opèrent également depuis l’UE. Le copilote IA fait exception aujourd’hui — il passe par OpenAI, aux États-Unis, sous clauses contractuelles types, et ne reçoit qu’un contexte minimal sans donnée directement identifiante. La liste complète, avec les pays, est publiée dans notre DPA.
Elle reconnaît uniquement le domaine des outils IA visités (ex. chat.openai.com) et l'horodatage, pour cartographier le Shadow AI. Elle ne lit jamais vos mots de passe, données bancaires, le contenu de vos prompts ni votre navigation hors IA. Principe de minimisation : elle reconnaît des outils, pas des personnes.
Registre des systèmes IA, classification de risque (Annexe III), DPIA, journal d'audit immuable et Evidence Packs signés horodatés. Le moteur de veille intègre en continu les évolutions du droit (AI Act, CNIL, EUR-Lex) pour garder votre conformité vivante.
L'extension scanne un poste en 60 secondes, sans configuration. L'accompagnement d'onboarding (Business/Enterprise) cale le registre et la première politique en une session.
Chiffrement en transit (TLS 1.2+), hachage des mots de passe (Argon2id), isolation stricte par organisation (RLS fail-closed), MFA disponible, journaux d'audit immuables, sauvegardes chiffrées. Isolation multi-tenant vérifiée par des tests automatisés à chaque livraison, exécutés avec un rôle réellement soumis aux politiques de la base.
Découverte est un audit Shadow AI de 14 jours, gratuit et sans carte bancaire : scan Shadow AI, 5 systèmes au registre, déclarations illimitées. Au terme, l’espace passe en lecture seule — vos données sont conservées et restent exportables, et un abonnement rouvre l’écriture là où vous vous étiez arrêté, sans rien reconfigurer. Starter 490 €/mois HT — registre de 20 systèmes, 10 fournisseurs évalués. Business 990 €/mois HT — systèmes et fournisseurs illimités, Evidence Pack illimité, Validité. Enterprise à partir de 2 400 €/mois HT — multi-entités, SSO, SLA contractuel. Hébergement 100 % UE · 2 mois offerts en annuel · engagement 12 mois ou flexible (+20 %). Programme Fondateurs : les 10 premières organisations bloquent leur tarif 24 mois — plus de valeur, jamais de rabais.
Commencez par voir. Le reste suit.
Explorez la démo en 1 clic, puis installez l’extension et voyez ce qui se passe vraiment dans votre organisation.
SiyadAI Intelligence · Brief de gouvernance IA
Recevez le briefing gouvernance IA
Tous les 15 jours, les signaux IA que les RSSI et dirigeants doivent connaître : Shadow AI, risques, évolutions de l’AI Act.